Коротко
- Браузери, поштові фільтри та шлюзи безпеки оцінюють посилання не за відправником. Вони дивляться на його домен і на те, куди воно веде.
- Домени потрапляють під підозру з трьох основних причин: ними користуються спільно з тими, хто ними зловживає, вони роблять редірект на позначену сторінку або вони нові й раптом отримують великий обсяг трафіку.
- Перевірити домен можна за кілька хвилин: Google Safe Browsing, Spamhaus DBL, SURBL, VirusTotal.
- Звички, які цьому запобігають, прості: власний домен, перевірка цільових сторінок до й після створення посилання, поступове нарощування обсягу та запасний домен напоготові.
Коротке посилання надійне рівно настільки, наскільки надійний домен, на якому воно живе. Щойно домен потрапляє до чорного списку, страждають одразу всі посилання на ньому: Chrome показує червону сторінку-попередження, поштові фільтри відправляють листи в спам, корпоративні шлюзи відмовляються відкривати посилання. Зазвичай вас ніхто про це не повідомляє. Ви помічаєте проблему, лише коли кліки падають до нуля.
Добра новина: домени рідко потрапляють під підозру випадково. Є кілька типових сценаріїв, і кожного з них можна уникнути.
Хто вирішує, що домен «поганий»
Кілька незалежних систем ведуть списки небезпечних або спамних доменів, і більша частина інтернету звіряється з ними.
- Google Safe Browsing вносить до списків сайти, що містять фішинг, шкідливе або небажане програмне забезпечення. Chrome, Firefox і Safari використовують ці списки, щоб показувати повноекранне червоне попередження. Будь-який домен можна перевірити в інструменті Google >Safe Browsing site status.
- Spamhaus DBL (Domain Block List) і SURBL вносять до списків домени, що трапляються в спамі та інших зловживаннях. Поштові сервери звіряють із ними кожен домен, знайдений у тексті листа. Якщо домен вашого посилання є в списку, лист у біді — хоч якою б була репутація відправника.
- Вендори та шлюзи безпеки (ті, про які ми писали в статті Safe Links, Proofpoint, Mimecast: як поштові сканери безпеки клікають ваші посилання) ведуть власні бази репутації й часто проходять редірект до кінця, щоб оцінити ще й кінцеву сторінку.
- VirusTotal сам по собі не є чорним списком. Він збирає в одному місці вердикти десятків антивірусних рушіїв і сканерів URL. Він зручний, щоб побачити, хто саме має претензії до вашого домену.
Жодна з цих систем не знає вас особисто. Вони бачать ім’я домену, IP-адреси за ним, сторінки, на які він веде, і те, як він поводиться з часом.
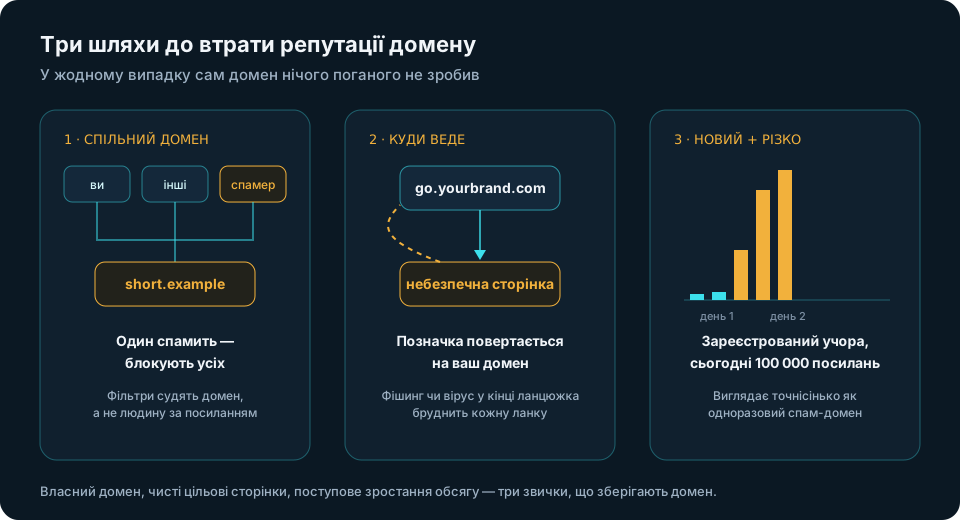
Причина 1: ви ділите домен із незнайомцями
Публічні скорочувачі посилань тримають мільйони користувачів на одному домені. Більшість із них нешкідливі, але достатньо невеликої частки спамерів і фішерів, щоб під підозрою опинився весь домен. Фільтри оцінюють домен, а не людину, що стоїть за кожним посиланням. А оскільки скорочувачі можуть приховувати справжню цільову адресу, чимало спам-фільтрів від самого початку ставляться до доменів публічних скорочувачів з особливою підозрою.
Те саме стосується будь-якої спільної інфраструктури: домену посилань, яким користуються кілька клієнтів агенції, чи одного технічного домену, який кожен клієнт платформи вставляє у свої листи. Один необережний користувач підставляє всіх.
Що робити: використовуйте домен, що належить тільки вам. В ідеалі — окремий домен для кожного проєкту чи аудиторії, щоб проблема в одному не перекинулася на інші.
Причина 2: цільова сторінка позначена
Редірект не «відмиває» репутацію. Якщо ваше коротке посилання веде на сторінку, яку Safe Browsing чи котрийсь вендор вважає фішингом або шкідливим ПЗ, позначка зазвичай піднімається ланцюжком назад — до вашого домену. Багато фільтрів проходять редіректи саме для того, щоб розпізнати такий прийом.
З сумлінними відправниками це трапляється частіше, ніж можна подумати:
- партнерський офер без попередження змінює лендинг, і новий виявляється позначеним;
- цільовий сайт зламують, і він починає роздавати шкідливе ПЗ;
- домен партнера потрапляє до списку з причин, які до вас жодного стосунку не мають.
Що робити: перевіряйте цільову сторінку до створення посилання й регулярно повторюйте перевірку потім. Разова перевірка мало чого варта, коли офери міняють сторінки, нікого не питаючи.
Причина 3: новий домен із раптовим обсягом
Нещодавно зареєстровані домени, які одразу ж активно використовують, — це точнісінько те, як виглядають одноразові спамерські домени. Деякі продукти безпеки навіть виділяють нові зареєстровані домени в окрему категорію. Домен, куплений учора, який сьогодні розсилає сто тисяч посилань, дає фільтрам усі підстави для обережності.
Різкі стрибки важать і для старіших доменів: домен, через який проходило кілька сотень кліків на день, а тепер раптом п’ятдесят тисяч, виглядає зламаним.
Що робити: дайте новому домену трохи «відлежатися» перед інтенсивним використанням і нарощуйте обсяг поступово. Тримайте запасний домен — уже налаштований і прогрітий, — щоб ніколи не доводилося ставити зовсім новий домен у велику розсилку лише тому, що з основним щось сталося.
Дрібниці, що накопичуються
- Немає HTTPS або зламаний сертифікат. Браузери про це попереджають, а фільтри сприймають це як ознаку занедбаного чи тимчасового сайту.
- IP у «поганому сусідстві». Якщо ваш сервер редіректів ділить IP-адресу з розсильниками спаму, репутація цієї адреси передається й вам. Власний сервер, адреса якого прихована за проксі, знімає обидві проблеми.
- Відкритий скорочувач. Якщо створювати посилання на вашому домені може будь-хто, рано чи пізно хтось це й зробить — і не з добрими намірами. Ваш домен посилань має приймати лише ті посилання, які створили ви.
- Суперечливі сигнали. Домен, схожий на банк, службу доставки чи відомий бренд, перевірятимуть прискіпливіше. Оберіть нейтральну власну назву.
Як перевірити свій домен просто зараз
- Google Safe Browsing. Введіть домен в >інструмент перевірки статусу сайту. Якщо ви підтвердили домен у Google Search Console, подробиці покаже звіт Проблеми безпеки (Security issues).
- Spamhaus. Перевірте домен у >сервісі перевірки репутації Spamhaus. Наявність у DBL пояснює, чому листи з вашими посиланнями потрапляють у спам.
- SURBL та інші чорні списки URI. Більшість інструментів перевірки чорних списків опитують їх разом зі Spamhaus.
- VirusTotal. Подивіться звіт по домену, щоб побачити, які рушії його позначають, якщо такі взагалі є. Один рушій із дев’яноста — звичайний шум; кілька рушіїв, що погоджуються між собою, — уже сигнал.
- Ваші власні цифри. Різке падіння кліків по всіх посиланнях на одному домені, коли інші домени в порядку, — часто перший симптом.
Якщо ваш домен уже позначено
- Спершу знайдіть і усуньте причину. Запит на перегляд, поки позначена цільова сторінка ще працює, лише поверне вас до списку знову.
- Safe Browsing: виправивши проблему, надішліть запит на перегляд зі звіту «Проблеми безпеки» в Search Console.
- Spamhaus і SURBL: скористайтеся їхніми сторінками перевірки — там пояснено причину внесення до списку й порядок вилучення.
- Окремі рушії на VirusTotal: зверніться до відповідного вендора через його процедуру для хибних спрацювань. Сам VirusTotal вердиктів не змінює.
- Тим часом переведіть трафік на запасний домен, а не чекайте.
Як createlink.link тримає в чистоті обидва кінці
createlink.link створено з розрахунку на те, що репутація домену — найцінніше, що є у відправника.
- Тільки ваші власні домени. Посилання живуть на доменах, які ви самі підключаєте й підтверджуєте, на вашому власному сервері. Жоден інший клієнт не має до них доступу, і у ваших повідомленнях немає спільного короткого домену. Див. підключення доменів.
- Перевіряються обидва кінці. Ваші домени звіряються з чорними списками спаму та сервісами репутації. Кожну цільову адресу перевіряють через Google Safe Browsing, VirusTotal і PhishTank під час створення посилання й повторно щотижня. Без чистого результату посилання не створюється. Докладніше — у розділі Захист і перевірка.
- Адреса вашого сервера залишається прихованою. Домени працюють за Cloudflare у вашому власному акаунті, тож IP сервера не розкривається, а HTTPS налаштовується за вас.
- Боти не дістаються цільової сторінки. Anti-Bot фільтр не підпускає сканери й краулери до вашої справжньої сторінки. Чому це важливо, ми розповідали в статті Чому кліки по ваших посиланнях фальшиві: боти, поштові сканери та прев’ю посилань.
Чекліст
- Власний домен, який ви ні з ким не ділите, в ідеалі — окремий домен для кожного проєкту.
- Перевіряйте цільові сторінки перед створенням посилання й регулярно після.
- Нові домени: дайте їм «відлежатися», нарощуйте обсяг поступово.
- Прогрітий запасний домен, готовий ще до того, як знадобиться.
- HTTPS скрізь, власний сервер, прихований IP джерела.
- Перевіряйте Safe Browsing, Spamhaus, SURBL і VirusTotal щоразу, коли кліки на одному домені падають.
Чистий домен будується тижнями, а втрачається за хвилини. Здебільшого захист — це звичайні звички, яких ви дотримуєтеся ще до того, як щось піде не так.
