Коротко
- Потрапляння в інбокс насамперед залежить від автентифікації (SPF, DKIM, DMARC), згоди одержувачів і рівня скарг. Далі йдуть посилання — і саме їх відправники найчастіше випускають з уваги.
- Поштові сервери звіряють кожен домен у тексті листа з чорними списками на кшталт Spamhaus DBL і SURBL. Якщо домен ваших посилань у списку, лист у біді, хоч би якою доброю була репутація відправника.
- Публічні скорочувачі ділять один домен на мільйони користувачів. Для скорочувачів, якими зловживають, у Spamhaus є навіть окремий код відповіді.
- Чиста схема — це власний домен для посилань, цільові адреси, перевірені за тими самими чорними списками, сервер, який ні з ким не ділите, і статистика без кліків ботів, щоб писати тим, кому це справді цікаво.
- createlink.link додає цей шар до сервісу розсилок, яким ви вже користуєтесь. Він не надсилає листів і не може гарантувати інбокс. Він прибирає посилання зі списку причин, чому ви туди не потрапляєте.
Якщо ви розсилаєте через Mumara, MailWizz, Sendy, SendPulse чи схожий сервіс, саму відправку бере на себе платформа: сервери, черги, повернення, відписки. А посилання всередині листа — ваші, і фільтри оцінюють їх окремо. Ця стаття саме про них.
Що поштові фільтри перевіряють у посиланнях
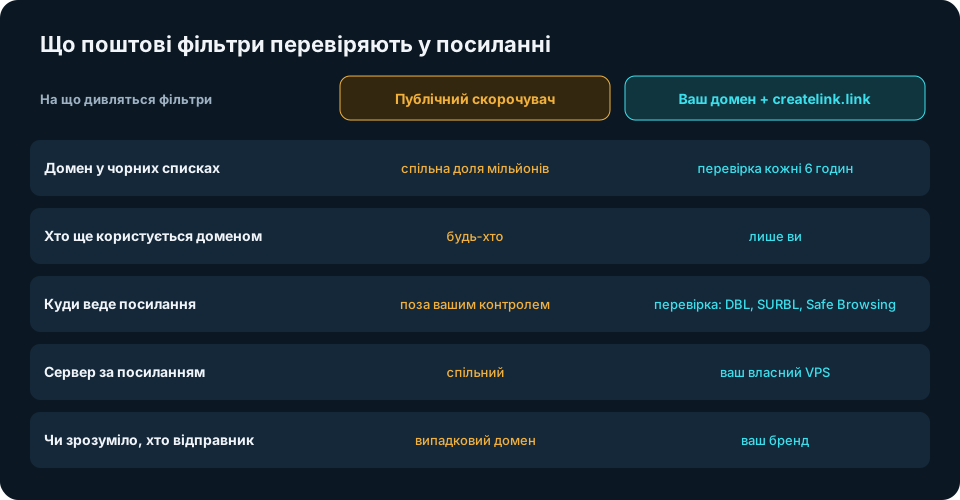
Домен — за чорними списками. Spamhaus радить поштовим серверам перевіряти за своїм Domain Block List >«домени, що трапляються в заголовках і тексті листа, наприклад в URL». SURBL працює так само. Ці перевірки виконуються над вмістом уже після того, як лист прийнято, тож бездоганний IP відправника не врятує лист, домен посилань якого в списку.
Куди веде посилання. Багато фільтрів і шлюзів безпеки проходять редірект і оцінюють кінцеву сторінку, зокрема за Google Safe Browsing. Редірект не відмиває погану цільову адресу. Як це роблять шлюзи — у статті Safe Links, Proofpoint, Mimecast.
Чи зрозуміле посилання. У вимогах Gmail до відправників сказано, що >«посилання в тексті листа мають бути видимими й зрозумілими». Випадковий публічний скорочувач нічого не каже про відправника. Домен, що належить вашому бренду, — каже.
Чим шкодять публічні короткі посилання
Публічний скорочувач садить мільйони користувачів на один домен. Більшість із них нешкідливі, але невеликої частки спамерів досить, щоб домен став підозрілим, а фільтри оцінюють домен, а не людину за кожним посиланням. Spamhaus зазначає, що спамери користуються скорочувачами, щоб приховати цільову адресу, і для скорочувачів та редіректорів, якими зловживають, у DBL є окремий код відповіді — 127.0.1.103.
Та сама проблема з будь-яким спільним доменом посилань: технічним доменом, який кожен клієнт платформи вставляє у свої листи, чи одним доменом на всіх клієнтів агенції. Один необережний відправник палить усіх.
Докладніше про те, як домени посилань втрачають репутацію, — у статті чому домени коротких посилань потрапляють у чорні списки.
Як виглядає чиста схема посилань
- Власний домен для посилань. Не публічний скорочувач і не спільний домен платформи. В ідеалі — окремий домен на кожен проєкт чи аудиторію і запасний домен, уже налаштований.
- Цільові адреси перевірені до відправки. Сам Spamhaus пише, що сервіси скорочення посилань >«мають перевіряти домен кожного URL за DBL і не допускати тих, що в списку». І перевіряти знову пізніше, бо офери міняють лендинги без попередження.
- Сервер, який ні з ким не ділите. Якщо ваш сервер редіректів ділить IP зі спамерами, їхня репутація переходить і на вас.
- HTTPS, що працює. Зламаний сертифікат виглядає як занедбаний чи тимчасовий сайт.
- Залученість, якій можна вірити. Поштові сервіси стежать, як одержувачі реагують на листи. Якщо кліки сканерів і ботів рахуються як залученість, ви продовжуєте писати тим, хто ваших листів не відкриває, і помилково викидаєте тих, хто відкриває. Чисті дані про кліки — це кращі сегменти, менше скарг і з часом краща репутація відправника.
Де createlink.link стоїть поруч із вашим сервісом розсилок
createlink.link не замінює ваш сервіс розсилок і нічого не надсилає. Це шар посилань: скорочувач на власному сервері з Anti-Bot фільтром, що працює на вашому VPS і ваших доменах.
- Лише ваші домени. Посилання живуть на доменах, які ви підключаєте самі, через власний акаунт Cloudflare, на власному VPS. Жоден інший клієнт не ділить із вами домен чи сервер. Див. підключення доменів.
- Цільові адреси перевіряються за тими самими списками, що й у фільтрів. Кожну цільову адресу перевіряють у Spamhaus DBL, SURBL, Google Safe Browsing, VirusTotal і PhishTank під час створення посилання і повторно щотижня. Якщо перевірку не пройдено, посилання не створюється. Докладніше — у розділі захист і перевірка.
- Нагляд за вашими доменами й сервером. Домени посилань повторно перевіряються кожні шість годин у Spamhaus, Google Safe Browsing і VirusTotal. Домен, що потрапив у чорний список, перестає отримувати нові посилання, а решта ваших доменів працює далі. IP вашого сервера перевіряється за чорними списками ще до того, як його підключать до доменів.
- Чиста статистика. Anti-Bot фільтр рахує поштові сканери, прев’ю посилань і ботів із дата-центрів окремо від людей, тож дані про залученість показують саме людей.
- Персональне посилання для кожного одержувача. Кожен підписник отримує свій код, тож клік прив’язаний до людини, а не лише до кампанії. Навіщо персональні посилання.
Як підключити до вашого сервісу розсилок
Принцип скрізь однаковий: ви створюєте партію персональних посилань, отримуєте CSV з одним посиланням на кожну email-адресу, імпортуєте його у свій список як додаткове поле і вставляєте це поле в лист замість фіксованої адреси.
Покрокові рецепти є для:
Для інших сервісів той самий підхід працює всюди, де можна імпортувати CSV із додатковим полем і вставити це поле в лист. Точну назву додаткових полів чи змінних дивіться в документації свого сервісу. Для автоматизації є API і готові рецепти для n8n, Make і Zapier.
Чого це не виправить
Чесно про межі:
- Без автентифікації інбоксу не буде. Без правильно налаштованих SPF, DKIM і DMARC посилання вже не важливі.
- Бази без згоди. Куплені чи зібрані бази дають скарги, пастки для спаму й чорні списки, і жодна схема посилань цього не виправить.
- Високий рівень скарг. Gmail вимагає від масових відправників тримати рівень спаму в Postmaster Tools нижче 0,3%. Це залежить від того, що ви надсилаєте і кому.
- Зміст. Оманливі теми й спамний текст оцінюються окремо.
Посилання — це один шар доставлюваності. Його легко зіпсувати непомітно — і легко виправити, коли помітите.
Чекліст
- Перевірте свій поточний домен посилань у >Spamhaus.
- Перестаньте вставляти в листи публічні скорочувачі.
- Користуйтеся власним доменом для посилань і тримайте запасний.
- Перевіряйте цільові адреси до відправки і пізніше.
- Рахуйте залученість без кліків ботів, перш ніж сегментувати чи чистити базу.
- Тримайте в порядку автентифікацію, згоду й рівень скарг. Посилання їх не замінять.
