Коротко
- Клік — це просто HTTP-запит. «Клікнути» посилання може будь-що, здатне завантажити URL, — і чимало програм саме це й роблять.
- Найбільше фальшивих кліків дають поштові сканери безпеки, боти прев’ю в месенджерах, пошукові та SEO-краулери, а також автоматизовані браузери в дата-центрах.
- Вони залишають сліди: неможливі для людини часові інтервали, мережі дата-центрів, відсутні заголовки браузера, імена, що не проходять перевірку.
- Якщо відсіювати їх до редіректу, ви отримуєте статистику, на яку справді можна спиратися в рішеннях.
Ви запускаєте кампанію, за хвилину відкриваєте статистику — і бачите показник переходів, у який важко повірити. Ще за десять хвилин крива вирівнюється, а конверсій так і немає. Ніхто нічого не купив, бо більшість цих «людей» людьми ніколи й не були.
Це не помилка вашого трекера. Так посилання працюють у 2026 році: ще до того, як ваше посилання побачить людина, його вже відвідали кілька машин.
Клік — це просто запит
Коли хтось натискає коротке посилання, його браузер надсилає HTTP-запит на ваш домен, а ваш сервер відповідає редіректом на цільову сторінку. Ось і весь «клік». Трекер зараховує запит і йде далі.
Проблема в тому, що браузер у руках людини — лише одна з багатьох програм, які надсилають такий запит. Поштові сервери, месенджери, антивіруси й пошукові краулери теж завантажують URL — і мають на це цілком слушні причини. Простий трекер не бачить різниці, тож кожен такий запит перетворюється на клік.
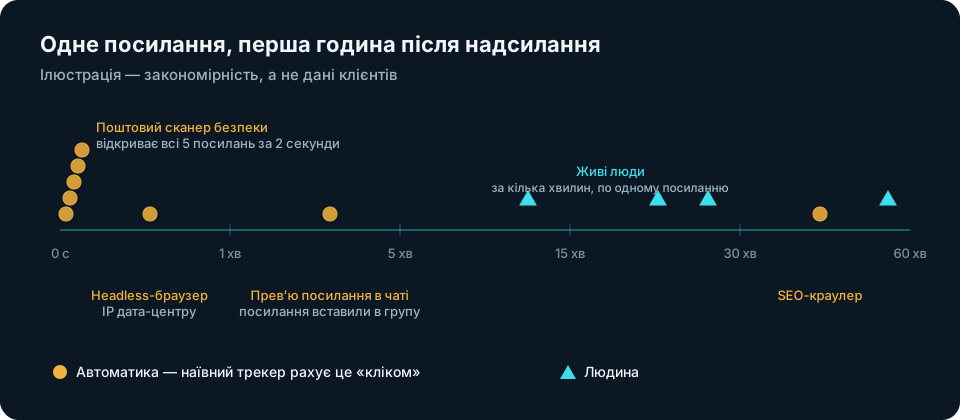
Звідки беруться фальшиві кліки
1. Поштові сканери безпеки
Корпоративні скриньки захищають шлюзи безпеки: Microsoft Defender for Office 365 (Safe Links), Proofpoint URL Defense, Mimecast URL Protect, Barracuda Link Protection та інші. Вони переписують посилання у вхідних листах і перевіряють, куди ці посилання ведуть, — одні під час доставки, інші ще раз у момент кліку, — відкриваючи URL у пісочниці.
Для вашого трекера такий візит із пісочниці >виглядає точнісінько як клік. Типові ознаки:
- «клік» надходить за кілька секунд після доставки листа;
- клікаються всі посилання в листі водночас, часто в межах однієї секунди, — разом із посиланням для відписки;
- запит іде з мережі хмарного провайдера чи постачальника засобів безпеки, а не з домашнього чи мобільного підключення.
Якщо ваша аудиторія користується робочою поштою, сканери легко можуть давати більше «кліків», ніж люди. Кожен шлюз і побічні ефекти, які він спричиняє, ми розбираємо в статті Safe Links, Proofpoint, Mimecast: як поштові сканери безпеки клікають ваші посилання.
2. Боти прев’ю посилань
Вставте посилання в Telegram, WhatsApp, Slack, Discord, iMessage, Facebook чи LinkedIn — і з’явиться картка прев’ю: заголовок, зображення, опис. Щоб її побудувати, сервер платформи спершу сам завантажує ваш URL. Його user agent зазвичай чесно про це повідомляє — TelegramBot, WhatsApp, Slackbot-LinkExpanding, facebookexternalhit, LinkedInBot, Discordbot, — але трекер, який цього не перевіряє, зарахує такий запит.
Одне посилання, надіслане в груповий чат, може породити кілька таких запитів ще до того, як його натисне хоч хтось із учасників.
3. Пошукові системи та SEO-краулери
Googlebot, Bingbot та їхні побратими переходять за посиланнями, які знаходять будь-де в інтернеті. Так само роблять комерційні SEO-краулери (AhrefsBot, SemrushBot і безліч дрібніших), сервіси моніторингу доступності та дослідницькі краулери. Одні себе називають, інші позичають відоме ім’я. Запит, який називає себе «Googlebot», не обов’язково надходить від Google, — саме тому Google і сам радить >перевіряти краулер зворотним і прямим DNS-запитом.
4. Автоматизовані браузери в дата-центрах
Найскладніша категорія: автоматизація, яка намагається видати себе за людину. Headless Chrome, фреймворки для автоматизації браузера, скрейпери та клік-боти працюють на орендованих серверах і надсилають цілком звичайний на вигляд user agent. Ними користуються конкуренти, що перевіряють ваші цільові сторінки, шахрайські схеми і просто скрипти, написані з цікавості.
Видає їх не стільки те, за кого вони себе видають, скільки те, звідки вони приходять і що забувають надіслати.
Зовсім не клік: проксі приватності для відкриттів
Відкриття — окрема історія. Apple Mail Privacy Protection, наприклад, заздалегідь завантажує зовнішні зображення через проксі Apple незалежно від того, чи людина читає лист, тож піксель відкриття спрацьовує майже в кожного одержувача, який користується Apple Mail. Це завищує показник відкриттів, а не кліків, — але висновок той самий: зростання лічильника ще не означає, що людина щось зробила.
Чому це важливо
Фальшиві кліки — не лише питання гарних цифр.
- Хибні рішення. Ви зупиняєте креатив, який нібито «не працює», і масштабуєте той, чиї кліки здебільшого були від сканерів.
- Зламана атрибуція. Конверсія з кліку обвалюється, коли знаменник роздутий, і ви починаєте звинувачувати оффер, цільову сторінку чи джерело трафіку.
- Згорілі одноразові посилання. Якщо ви використовуєте персональні посилання з обмеженою кількістю переходів, сканер може вичерпати посилання одержувача ще до того, як той його натисне.
- Відкриті цільові сторінки. Кожен автоматичний візит бачить цільову сторінку. А не кожен, хто її бачить, має добрі наміри.
Як відрізнити бота від людини
Жодної окремої ознаки не досить, але разом вони дають надійний результат.
| Ознака | Типово для автоматизації | Типово для людини |
|---|---|---|
| Час | За секунди після надсилання; всі посилання водночас | Через хвилини чи години; одне посилання |
| Мережа | Хостинг, хмара, постачальник засобів безпеки (ASN дата-центру) | Домашній інтернет, мобільний оператор |
| Заголовки браузера | Немає Accept-Language; «Chrome» без заголовків, які Chrome надсилає завжди |
Повний, узгоджений набір заголовків |
| Зворотний DNS | Ім’я краулера чи хостинг-провайдера — або підроблене ім’я, що не проходить перевірку | Зазвичай ім’я інтернет-провайдера або жодного |
| Поведінка | Завантажує і йде; жодних подальших запитів | Завантажує сторінку, її зображення та скрипти |
Дві з цих ознак варто розглянути докладніше.
«Chrome, який не Chrome». Сучасні браузери на Chromium під час кожного HTTPS-переходу надсилають упізнаваний набір заголовків — Sec-Fetch-Mode, Sec-CH-UA та інші. Багато скриптів копіюють рядок user agent від Chrome, але не ці заголовки. Запит, який називає себе свіжим Chrome і не містить жодного з них, майже напевно надіслав не браузер у руках людини.
Зворотний DNS із прямим підтвердженням. Будь-який власник сервера може зробити так, щоб його IP-адреса заявляла ім’я на кшталт crawl-66-249-66-1.googlebot.com. Але лише справжній власник googlebot.com може зробити так, щоб це ім’я вказувало назад на ту саму IP-адресу. Перевірка в обох напрямках перетворює заяву на доказ.
Пастка: мережі приватності — це люди
Є одна помилка, яку легко зробити й дорого виправляти. Сервіси на кшталт iCloud Private Relay і Cloudflare WARP пропускають трафік звичайних людей через великих мережевих провайдерів — Cloudflare, Akamai, Fastly. У базі IP-адрес ці мережі виглядають як «інфраструктура», але за ними стоять справжні люди з iPhone і ноутбуками. Фільтр, який вважає будь-яку велику мережу дата-центром, непомітно відсікатиме частину вашої найкращої аудиторії. Мережі приватності треба розпізнавати першими й пропускати.
Фільтрація до редіректу
Цифри можна почистити й заднім числом: вивантажити логи, викинути підозрілі рядки, перерахувати. Для звіту це годиться, але повільно, і ніяк не допомагає з двома проблемами, що виникають під час візиту: згорілим одноразовим посиланням і відкритою цільовою сторінкою.
Краще ухвалювати рішення в самому редіректі. Саме так працює Anti-Bot фільтр у createlink.link: на вашому власному сервері, ще до того, як візит буде переспрямовано, виконуються чотири перевірки в порядку зростання вартості — спершу найдешевші, бо на тому боці чекає жива людина. Перші три працюють на вашому сервері, четверта — база мереж — на платформі.
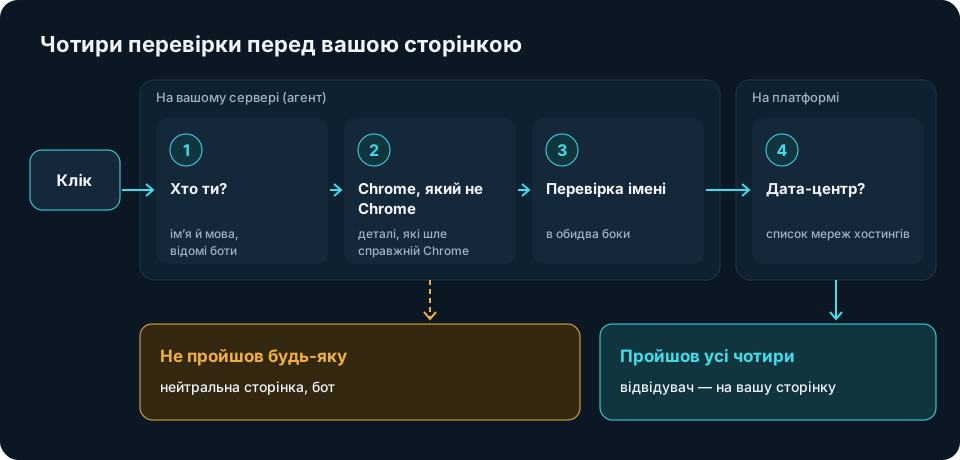
- Заголовки запиту — порожні чи обрізані user agent, відсутня мова браузера, відомі боти.
- Chrome, який не Chrome — запит називає себе сучасним Chrome, але не несе заголовків, які справжній Chrome надсилає завжди.
- Зворотний DNS із прямим підтвердженням — краулери та сканери розпізнаються за іменем, яке має підтвердитися в обидва боки; підроблений «Googlebot» не пройде.
- Мережа відвідувача — хостинг-провайдери, хмари та серверні проксі розпізнаються за базою автономних систем, тож навіть бездоганний на вигляд браузер із дата-центру не зараховується як людина.
Людина потрапляє на вашу цільову сторінку. Автоматизація отримує нейтральну сторінку, зараховується як бот, а не як клік, і не витрачає ліміт персонального посилання. Кожне блокування видно в блоці «Люди проти ботів» у вашій статистиці, тож фільтр доводить свою роботу цифрами, а не обіцянками. Жодної капчі, і відвідувачеві нічого не треба робити.
Докладніше про те, як поєднуються рівні захисту, — у посібнику з безпеки, а кожну перевірку розібрано в статті «Anti-Bot фільтр: чотири перевірки перед редіректом».
Короткий чек-лист
- Дивіться, коли надходять кліки. Сплеск у першу хвилину після надсилання — це машини, а не ентузіазм.
- Перевірте, чи не клікнуто всі посилання в листі водночас — класичний почерк сканера.
- Порівнюйте кількість кліків із подальшими подіями (переглядами сторінок, реєстраціями, продажами). Великий розрив — це проблема фільтрації, а не конверсії.
- Ніколи не блокуйте великі мережі наосліп — через ретранслятори приватності йдуть справжні люди.
- Відсіюйте на рівні редіректу, щоб боти не роздували статистику, не бачили вашої сторінки й не спалювали одноразові посилання.
Чисті цифри потрібні не для того, щоб гарно виглядати. Вони потрібні, щоб знати, які з ваших рішень справді працюють.
