Коротко
- Робочі скриньки стоять за шлюзами безпеки. Шлюзи переписують посилання у вхідних листах і перевіряють їх — часто до доставки і ще раз у момент кліку.
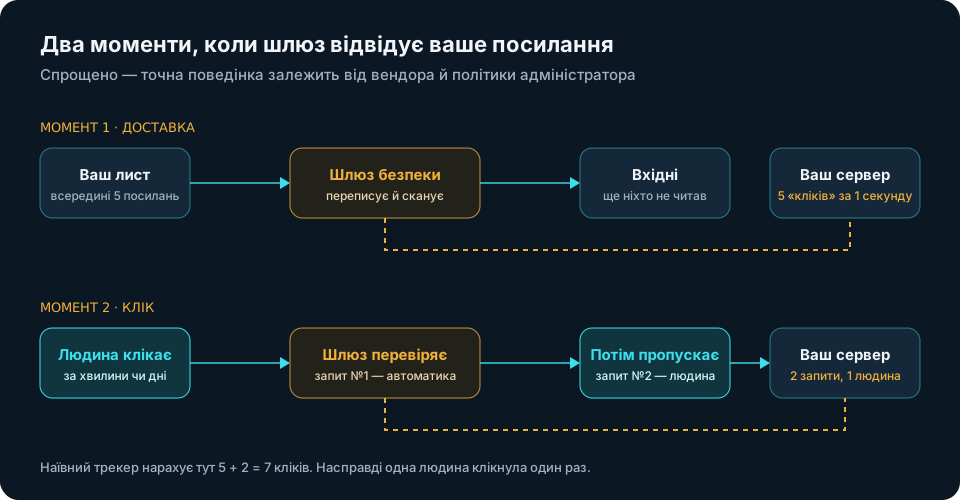
- Для вашого сервера кожна така перевірка виглядає як клік. Один лист із п’ятьма посиланнями може дати п’ять «кліків» за секунду — ще до того, як його хтось відкрив.
- Справжній клік через шлюз часто доходить до вас як два запити: спершу перевірка шлюзу, потім людина.
- Сканери можуть запустити все, що запускає GET-запит: відписки, підтвердження подвійної підписки, одноразові посилання.
- Рішення — розрізняти запити на рівні редіректу, а не блокувати постачальників цілком.
В нашому огляді фальшивих кліків поштові сканери безпеки були підозрюваними номер один. Вони заслуговують на окрему статтю: якщо ваша аудиторія користується робочою поштою, сканери часто стають найбільшим окремим джерелом фальшивих кліків — і поводяться не так, як будь-які інші боти.
Що робить шлюз захисту посилань
Більшість компаній не пропускає зовнішню пошту до співробітників без перевірки. Між інтернетом і скринькою стоїть шлюз безпеки електронної пошти, і одне з його завдань — захист посилань. Зазвичай він робить три речі.
- Переписує посилання. Кожен зовнішній URL у листі замінюється посиланням на власний сервіс перевірки постачальника, а оригінальна адреса закодована всередині. Ось чому посилання в корпоративній пошті раптом мають вигляд
safelinks.protection.outlook.com/?url=…абоurldefense.com/v3/__…. - Сканує під час доставки. Перш ніж лист потрапить у скриньку, шлюз може завантажити посилання (деякі або всі), щоб перевірити репутацію та вміст, — інколи в пісочниці.
- Перевіряє ще раз під час кліку. Коли людина нарешті клікає, переписане посилання спершу веде її до постачальника. Той перевіряє цільову адресу саме в цю мить — раптом після доставки вона стала шкідливою, — а потім переспрямовує людину далі або показує попередження.
Саме моменти 2 і 3 і з’являються у вашій статистиці.
Чотири шлюзи, які трапляються найчастіше
Microsoft Defender for Office 365 — Safe Links
Найпоширеніший, бо входить до багатьох бізнес-планів Microsoft 365. Safe Links переписує URL на *.safelinks.protection.outlook.com і перевіряє цільову адресу, >коли користувач клікає. Microsoft також зазначає, що Safe Links >сканує URL до доставки — незалежно від того, чи переписує їх. Адміністратори можуть увімкнути сканування підозрілих посилань у реальному часі й змусити доставку >чекати, доки це сканування завершиться.
Є й режим, у якому посилання взагалі не переписуються, а перевіряються через API, коли клікають у підтримуваному клієнті Outlook. Тож відсутність обгортки safelinks не означає, що Microsoft не дивиться.
Proofpoint — URL Defense
URL Defense від Proofpoint, складова Targeted Attack Protection, переписує посилання на urldefense.com/v3/__… (у старіших листах — urldefense.proofpoint.com/v2/). Він аналізує цільову адресу, >коли по посиланню клікають, а IT-відділи університетів, які ним користуються, описують, що цільову адресу >відкривають у віддаленій пісочниці, перш ніж переспрямувати користувача. Це стосується пошти від зовнішніх відправників, тобто й ваших кампаній.
Кліки Proofpoint добре відомі email-маркетологам: >практики вказують на сплески кліків за кілька секунд після надсилання, часто по всіх посиланнях у листі.
Mimecast — URL Protect
Mimecast переписує посилання на власну інфраструктуру, і >переписаний домен залежить від регіону, де розміщено акаунт клієнта. Тож одного імені хоста, яке можна шукати, немає — є ціла їх родина. Під час кліку посилання знову проходить через Mimecast, який сканує цільову адресу, перш ніж пропустити користувача.
Barracuda — Link Protection
Barracuda переписує посилання на linkprotect.cudasvc.com/url?a=… і стверджує, що переписані URL >перевіряються в реальному часі під час кліку. Шкідливі адреси ведуть на сторінку з відмовою в доступі. Посилання в зашифрованих листах і вкладеннях не переписуються.
| Шлюз | Вигляд переписаного посилання | Коли перевіряє |
|---|---|---|
| Microsoft Safe Links | …safelinks.protection.outlook.com/?url=… |
До доставки й під час кліку |
| Proofpoint URL Defense | urldefense.com/v3/__… |
Під час кліку, у пісочниці; про сплески під час доставки повідомляють широко |
| Mimecast URL Protect | регіональний хост Mimecast | Під час кліку |
| Barracuda Link Protection | linkprotect.cudasvc.com/url?a=… |
Під час кліку, в реальному часі |
Точна поведінка залежить від політики кожного клієнта, тож той самий постачальник у різних компаніях може виглядати по-різному.
Як це видно у ваших цифрах
Сплеск під час доставки
Сканування до доставки дає класичну картину: всі посилання в листі «клікнуто» за секунду-дві, через кілька секунд після доставки. Серед них і ті, які ніхто не клікав би разом: логотип, футер, політика конфіденційності, посилання для відписки. Запити йдуть із хмарної мережі постачальника, а не з домашнього чи мобільного підключення.
Подвійний клік
Тут усе тонше. Коли справжня людина клікає захищене посилання, шлюз завантажує ваш URL, щоб перевірити його, потім переспрямовує людину, і її браузер завантажує ваш URL ще раз. Два запити приблизно за секунду на одну дію людини. Простий трекер покаже два кліки, і ваша конверсія з кліку впаде вдвічі.
Тут людина справжня. Мета не в тому, щоб викинути клік, а в тому, щоб зарахувати людину один раз і не зараховувати сканер.
Побічні ефекти поза статистикою
Усе, що відбувається за звичайним GET-запитом, може запустити сканер:
- Посилання для відписки. Сканер, що «клікає» посилання для відписки, може відписати одержувача, який і не думав іти. Це одна з причин, чому стандарт відписки в один клік (>RFC 8058) вимагає POST-запиту, якого сканери не надсилають.
- Підтвердження подвійної підписки. Реєстрації «підтверджує» машина, тож підтвердження більше не доводить, що адресою володіє людина.
- Одноразові й обмежені посилання. Скидання пароля, «магічні» посилання для входу та персональні посилання з обмеженою кількістю переходів можуть бути вичерпані ще до того, як одержувач їх побачить.
Чого не робити
Спокусливе рішення — заблокувати постачальників: відкидати всі запити з мереж Microsoft, Proofpoint чи Mimecast. Це обертається проти вас.
- Під час кліку перевірка шлюзу відбувається до того, як людину буде переспрямовано. Практики попереджають, що >блокування чи обмеження частоти запитів шлюзу на рівні редіректу може ускладнити захищеним одержувачам відкриття ваших посилань.
- Через мережі великих провайдерів ходять і справжні люди: корпоративні VPN, хмарні робочі столи, ретранслятори приватності.
- Те, що шлюз не зміг перевірити, може отримати банер-попередження, — а це коштуватиме вам саме тих кліків, яких ви хотіли.
Мета — відповісти сканеру, не зараховуючи його як людину й не дозволяючи йому запустити те, що має належати людині.
Що робити натомість
- Класифікуйте на рівні редіректу. Мережа (ASN дата-центру чи постачальника), час і заголовки браузера разом відрізняють сканер від людини. Шлюз отримує швидку й нешкідливу відповідь, людина — цільову сторінку, а зараховується лише людина.
- Не вішайте побічні ефекти на GET. На власних сторінках ставте додатковий крок між посиланням і дією, наприклад кнопку підтвердження, і підтримуйте заголовок відписки в один клік через POST.
- Рахуйте людей, а не запити. Об’єднуйте пару «сканер + людина» в один клік. Використовуйте унікальні посилання для кожного одержувача, щоб повторний запит від того самого одержувача не роздував підсумок.
- Стежте за першою хвилиною. Якщо велика частка кліків по розсилці надходить протягом хвилини після доставки, перед вами шлюзи, а не ентузіазм.
Саме так це вирішує createlink.link. Anti-Bot фільтр працює на вашому власному сервері й ухвалює рішення до редіректу — за заголовками запиту, зворотним DNS із прямим підтвердженням і мережею відвідувача. Сканери отримують нейтральну сторінку й зараховуються як боти, а не кліки. До того ж вони не витрачають ліміт персонального посилання, тож кожен перехід лишається за одержувачем. Розподіл видно в блоці «Люди проти ботів» у вашій статистиці.
Чек-лист
- Наведіть курсор на посилання в листі, надісланому на робочу скриньку: адреса
safelinks,urldefense, Mimecast чиcudasvcозначає, що на шляху стоїть шлюз. - Шукайте сплески, коли всі посилання клікнуто за кілька секунд після доставки.
- Очікуйте двох запитів на кожен справжній клік від захищених одержувачів і рахуйте їх як один.
- Ніколи не ставте відписку, підтвердження чи одноразову дію за голе GET-посилання.
- Не блокуйте постачальників гуртом: відповідайте сканеру й рахуйте людину.
Корпоративні скриньки — часто найцінніша аудиторія, яка у вас є. Ви не можете заборонити їхнім шлюзам переглядати ваші посилання, але можете перестати вважати ці шлюзи клієнтами.
