Коротко
- Коли посилання вставляють у месенджер чи соцмережу, платформа завантажує його, щоб зібрати картку прев’ю із заголовком, зображенням і описом. Це відбувається ще до того, як хтось клікне.
- Telegram, Slack, Discord, Facebook, LinkedIn і X завантажують посилання зі своїх серверів. WhatsApp і Apple Messages — з телефона самого відправника.
- Для простого трекера кожне таке завантаження виглядає як клік, а ще воно може витратити одноразове чи обмежене посилання.
- Більшість ботів прев’ю відверто називають себе в User-Agent. Прев’ю з телефона надходять зі справжніх домашніх і мобільних мереж, тож User-Agent часто залишається єдиною підказкою.
Ви надсилаєте людині її персональне посилання в чаті. Вона ще навіть не побачила повідомлення, а у вашій статистиці вже є клік, а може, й два. Ніхто не клікав. Це месенджер відкрив посилання, щоб показати гарну картку прев’ю.
Прев’ю посилань — одне з найпоширеніших джерел фальшивих кліків, і поводяться вони інакше, ніж поштові сканери чи пошукові роботи. Розгляньмо, як це працює.
Як збирається картка прев’ю
Для картки прев’ю потрібні заголовок, опис і зазвичай зображення. Платформа бере їх із самої сторінки, здебільшого з тегів Open Graph, як-от og:title, og:description і og:image. А щоб прочитати ці теги, хтось має завантажити сторінку.
Тож коли ви вставляєте посилання, платформа надсилає на нього запит, проходить усі перенаправлення до кінцевої сторінки, читає теги й збирає картку. Цей запит і є вашим «кліком».
Два різновиди завантажень для прев’ю
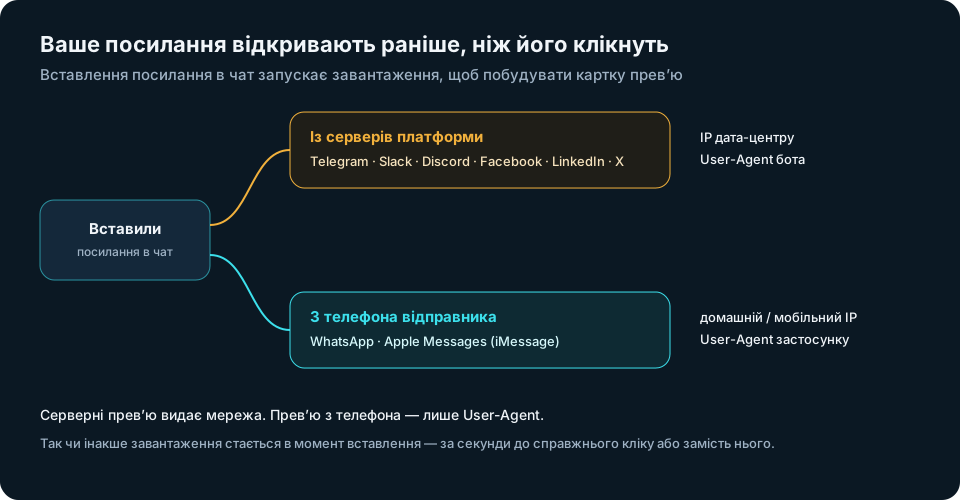
На сервері: посилання завантажує платформа
Telegram, Slack, Discord, Facebook, LinkedIn і X завантажують посилання зі своєї інфраструктури. Запит приходить із мережі платформи, зазвичай із чесним User-Agent:
| Платформа | Типовий фрагмент User-Agent |
|---|---|
| Telegram | TelegramBot |
| Slack | Slackbot-LinkExpanding |
| Discord | Discordbot |
| Facebook, Messenger, Instagram | facebookexternalhit |
LinkedInBot |
|
| X (Twitter) | Twitterbot |
Тут збігаються дві ознаки: ім’я бота в User-Agent і мережа дата-центру. Це найпростіші випадки.
На телефоні: посилання завантажує пристрій відправника
WhatsApp і Apple Messages (iMessage) збирають прев’ю на телефоні відправника, що узгоджується з їхнім наскрізним шифруванням: жоден сервер не мусить бачити посилання. Запит надходить із власного домашнього чи мобільного підключення відправника.
Це змінює картину:
- Мережа виглядає як людина, бо це і є підключення відправника. Перевірка ASN її не позначить.
- User-Agent часто залишається єдиною підказкою. WhatsApp представляється як
WhatsApp/…. Щодо Apple широко повідомляють, що її запити для прев’ю містять фрагменти пошукових роботів, як-отfacebookexternalhitіTwitterbot, поряд зі звичайним рядком браузера.
Тож фільтр, який покладається лише на мережі, пропустить прев’ю з телефона й зарахує їх як кліки.
Чому прев’ю створюють проблеми
- Накручені кліки. Одне посилання, вставлене в груповий чат, може спричинити завантаження з кількох платформ і пристроїв ще до того, як хоч одна людина на нього натисне.
- Витрачені одноразові посилання. Якщо персональне посилання приймає обмежену кількість переходів, завантаження для прев’ю може забрати один із них. І тоді одержувач натрапляє на посилання, яке вже «використано».
- Ваша цільова сторінка в чужому чаті. Картка показує заголовок і зображення вашої цільової сторінки всім учасникам розмови. Для публічної акції це корисно. Для сторінки, призначеної лише одному одержувачу, — можливо, не те, чого ви хочете.
- Хибні дані про час. Завантаження для прев’ю відбуваються в момент вставлення посилання, тож спотворюють показник «час до першого кліку».
Кешування: чому картка не оновлюється
Платформи кешують прев’ю. Якщо ви зміните заголовок чи зображення сторінки, стара картка може показуватися ще кілька днів. Більшість платформ дають змогу її оновити: Sharing Debugger у Facebook, Post Inspector у LinkedIn, а для Telegram — офіційний @WebpageBot. Інакше доведеться чекати, доки сплине термін кешу.
Як розпізнати завантаження для прев’ю
- Звіряйте з відомими фрагментами User-Agent:
TelegramBot,WhatsApp,Slackbot-LinkExpanding,Discordbot,facebookexternalhit,LinkedInBot,Twitterbot. Так ви впіймаєте і серверні прев’ю, і прев’ю з телефона. - Поєднуйте з мережею для серверних прев’ю: ім’я бота з дата-центру — однозначний випадок.
- Не покладайтеся лише на мережу. Прев’ю з телефона надходять зі справжніх підключень і пройшли б перевірку.
- Зважайте на час. Завантаження в момент надсилання посилання, без подальших запитів зображень і скриптів сторінки, — це прев’ю, а не читач.
Справжній компроміс: захист чи гарна картка
Тут доведеться обирати:
- Якщо бот отримує справжню сторінку, картка виглядає чудово, але бот побачив вашу цільову сторінку й зарахувався як клік.
- Якщо бот отримує нейтральну сторінку, ваша цільова сторінка залишається захищеною, а статистика — чистою, проте картка показує нейтральну сторінку замість вашої цільової.
Для публічних посилань (дописи в соцмережах, посилання в профілі, канали спільнот) багате прев’ю часто важливіше. Для персональних посилань, надісланих одній людині, зазвичай перемагає захист: одержувач знає, хто надіслав посилання, і клікає він не через картку.
Як це робить createlink.link
Anti-Bot фільтр у createlink.link розпізнає відомих ботів прев’ю за ознаками запиту на вашому власному сервері, ще до перенаправлення. Як і будь-яка інша автоматизація, вони отримують нейтральну сторінку: їх не зараховують як кліки, вони потрапляють у розділ «Люди проти ботів» і не витрачають жодного з трьох кліків персонального посилання. Компроміс, описаний вище, тут теж діє: картка прев’ю в чаті показує нейтральну сторінку, а не вашу цільову. Серверні прев’ю додатково відсіює перевірка мережі, про яку йдеться в статті дата-центр чи домашня мережа.
Чекліст
- Очікуйте завантаження щоразу, коли посилання вставляють у месенджер чи соцмережу.
- Звіряйте фрагменти User-Agent ботів прев’ю. Не покладайтеся лише на мережу, бо WhatsApp та iMessage завантажують посилання з телефона відправника.
- Переконайтеся, що завантаження для прев’ю не можуть витратити одноразові чи обмежені посилання.
- Вирішуйте залежно від типу посилання: багата картка для публічних, захист для персональних.
- Після зміни сторінки оновлюйте кешовані картки інструментом налагодження кожної платформи.
Картка прев’ю виглядає невинно, але щоб її намалювати, хтось мусив відкрити ваше посилання. Зараховуйте такий візит як бота, а не як читача.
