Коротко
- Клик — это просто HTTP-запрос. «Кликнуть» по ссылке может всё, что умеет загружать URL, — и многие так и делают.
- Главные источники фальшивых кликов — почтовые сканеры безопасности, боты превью ссылок в мессенджерах, поисковые и SEO-краулеры и скриптовые браузеры в дата-центрах.
- Они оставляют следы: невозможные тайминги, сети дата-центров, отсутствующие заголовки браузера, имена, которые не проходят проверку.
- Если отсекать их до редиректа, вы получаете статистику, на основе которой действительно можно принимать решения.
Вы отправляете кампанию, через минуту открываете статистику и видите CTR, который выглядит слишком хорошо, чтобы быть правдой. Через десять минут кривая выравнивается, а конверсий так и нет. Никто ничего не купил, потому что большинство этих «людей» людьми никогда не были.
Это не ошибка вашего трекера. Так устроены ссылки в 2026 году: прежде чем человек вообще увидит вашу ссылку, по ней уже успели пройти несколько машин.
Клик — это просто запрос
Когда человек нажимает на короткую ссылку, его браузер отправляет HTTP-запрос на ваш домен, а сервер отвечает редиректом на целевую страницу. Вот и всё, что такое «клик». Трекер учитывает запрос и идёт дальше.
Проблема в том, что браузер в руках человека — лишь одна из многих программ, которые отправляют такой запрос. Почтовые серверы, мессенджеры, антивирусы и поисковые краулеры тоже загружают URL — и у каждого на то свои вполне законные причины. Наивный трекер не видит разницы, поэтому каждый из них превращается в клик.
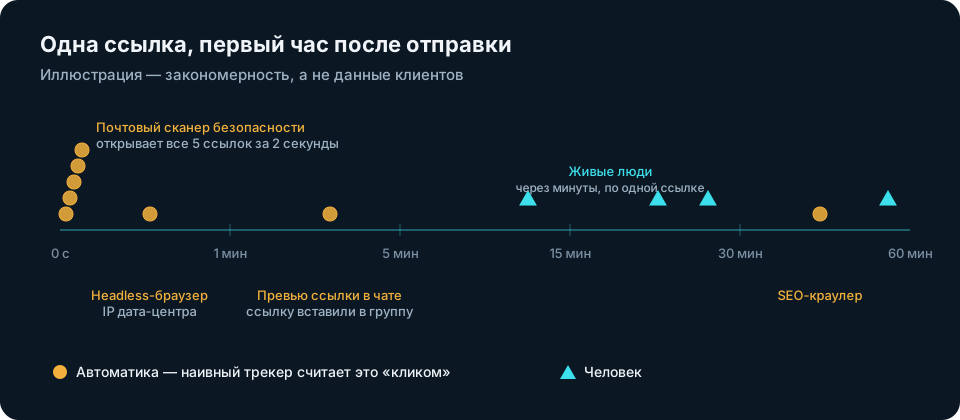
Откуда берутся фальшивые клики
1. Почтовые сканеры безопасности
Корпоративные почтовые ящики защищены шлюзами безопасности: Microsoft Defender for Office 365 (Safe Links), Proofpoint URL Defense, Mimecast URL Protect, Barracuda Link Protection и другими. Они переписывают ссылки во входящих письмах и проверяют, куда эти ссылки ведут, — одни при доставке, другие ещё раз в момент клика, — открывая URL в песочнице.
Для вашего трекера такой визит из песочницы >выглядит в точности как клик. Типичные признаки:
- «клик» приходит через несколько секунд после доставки письма;
- кликнуты все ссылки в письме сразу, часто в одну и ту же секунду — включая ссылку отписки;
- запрос приходит из сети облачного провайдера или вендора безопасности, а не с домашнего или мобильного подключения.
Если ваша аудитория — деловая почта, сканеры легко могут дать больше «кликов», чем люди. Каждый шлюз и побочные эффекты, которые он вызывает, мы разбираем в статье Safe Links, Proofpoint, Mimecast: как почтовые сканеры безопасности кликают по вашим ссылкам.
2. Боты превью ссылок
Вставьте ссылку в Telegram, WhatsApp, Slack, Discord, iMessage, Facebook или LinkedIn — и появится карточка превью: заголовок, картинка, описание. Чтобы её собрать, сервер платформы сначала сам загружает ваш URL. Его user agent обычно честно об этом сообщает — TelegramBot, WhatsApp, Slackbot-LinkExpanding, facebookexternalhit, LinkedInBot, Discordbot, — но трекер, который этого не проверяет, засчитает такой запрос.
Одна ссылка, отправленная в групповой чат, может породить несколько таких загрузок ещё до того, как кто-то в группе на неё нажмёт.
3. Поисковые системы и SEO-краулеры
Googlebot, Bingbot и им подобные переходят по ссылкам, которые находят где угодно в сети. То же делают коммерческие SEO-краулеры (AhrefsBot, SemrushBot и множество мелких), сервисы мониторинга доступности и исследовательские краулеры. Одни представляются честно, другие заимствуют известное имя. Запрос, который называет себя «Googlebot», не обязательно пришёл от Google — поэтому сам Google рекомендует >проверять краулер обратным и прямым DNS-запросом.
4. Скриптовые браузеры в дата-центрах
Самая сложная категория — автоматизация, которая старается выглядеть как человек. Headless Chrome, фреймворки автоматизации браузера, парсеры и кликботы работают на арендованных серверах и отправляют совершенно обычный на вид user agent. Ими пользуются конкуренты, которые проверяют ваши лендинги, мошеннические схемы и просто любопытные скрипты.
Выдаёт их не столько то, кем они себя называют, сколько то, откуда они приходят и что забывают отправить.
Вовсе не клик: прокси приватности для открытий
Открытия — отдельная история. Например, Apple Mail Privacy Protection заранее подгружает удалённые изображения через прокси Apple независимо от того, читает человек письмо или нет, поэтому пиксель открытия срабатывает почти у каждого получателя в Apple Mail. Это завышает показатель открытий, а не кликов, — но урок тот же: если счётчик растёт, это ещё не значит, что что-то сделал человек.
Почему это важно
Фальшивые клики — это не просто проблема красивых цифр.
- Неверные решения. Вы останавливаете креатив, который «не тянет», и масштабируете тот, чьи клики в основном были сканерами.
- Сломанная атрибуция. Конверсия из клика рушится, когда знаменатель раздут, и вы начинаете винить оффер, лендинг или источник трафика.
- Сгоревшие одноразовые ссылки. Если вы используете персональные ссылки с ограниченным числом переходов, сканер может израсходовать ссылку получателя раньше, чем тот на неё нажмёт.
- Открытые всем лендинги. Каждый автоматический визит видит целевую страницу. И не у каждого, кто её видит, добрые намерения.
Как отличить бота от человека
Ни одного признака по отдельности недостаточно, но вместе они надёжны.
| Признак | Типично для автоматизации | Типично для человека |
|---|---|---|
| Тайминг | Через секунды после отправки; все ссылки сразу | Через минуты или часы; одна ссылка |
| Сеть | Хостинг, облако, вендор безопасности (ASN дата-центра) | Домашний интернет, мобильный оператор |
| Заголовки браузера | Нет Accept-Language; «Chrome» без заголовков, которые Chrome отправляет всегда |
Полный, согласованный набор заголовков |
| Обратный DNS | Имя краулера или хостинг-провайдера — или поддельное имя, которое не проходит проверку | Обычно имя интернет-провайдера или ничего |
| Поведение | Загружает и уходит; повторных запросов нет | Загружает страницу, её изображения и скрипты |
Два из этих признаков стоит рассмотреть подробнее.
«Chrome, который не Chrome». Современные браузеры на Chromium при каждом HTTPS-переходе отправляют узнаваемый набор заголовков — Sec-Fetch-Mode, Sec-CH-UA и родственные им. Многие скрипты копируют строку user agent от Chrome, но не эти заголовки. Запрос, который выдаёт себя за свежий Chrome и не несёт ни одного из них, почти наверняка отправлен не браузером в руках человека.
Обратный DNS с прямым подтверждением. Любой владелец сервера может сделать так, чтобы его IP-адрес заявлял имя вроде crawl-66-249-66-1.googlebot.com. Но только настоящий владелец googlebot.com может сделать так, чтобы это имя указывало обратно на тот же IP. Проверка в обе стороны превращает заявление в доказательство.
Ловушка: сети приватности — это люди
Есть одна ошибка, которую легко совершить и дорого исправлять. Такие сервисы, как iCloud Private Relay и Cloudflare WARP, пропускают трафик обычных людей через крупных сетевых провайдеров — Cloudflare, Akamai, Fastly. В IP-базах эти сети выглядят как «инфраструктура», но за ними стоят реальные люди с iPhone и ноутбуками. Фильтр, который считает каждую крупную сеть дата-центром, незаметно отсечёт часть вашей лучшей аудитории. Сети приватности нужно распознавать в первую очередь и пропускать.
Фильтрация до редиректа
Цифры можно почистить задним числом — выгрузить логи, удалить подозрительные строки, пересчитать. Для отчёта это работает, но медленно, и никак не помогает с двумя проблемами, которые возникают во время визита: сгоревшей одноразовой ссылкой и открытым всем лендингом.
Лучшее место для решения — сам редирект. Именно так работает Anti-Bot фильтр в createlink.link: на вашем собственном сервере, до того как визит будет перенаправлен, выполняются четыре проверки в порядке их стоимости — сначала самые дешёвые, потому что живой человек ждёт. Первые три работают на вашем сервере, четвёртая — база сетей — на платформе.
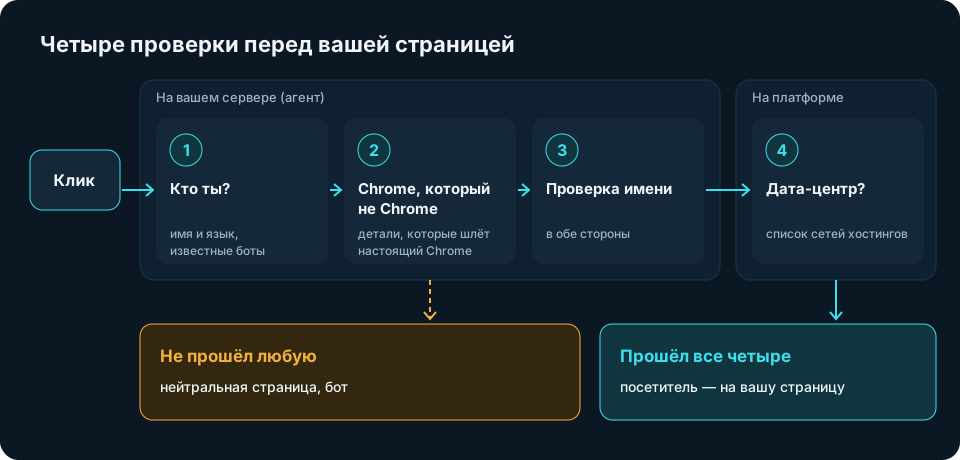
- Заголовки запроса — пустые или обрезанные user agent, отсутствие языка браузера, известные боты.
- Chrome, который не Chrome — запрос называет себя современным Chrome, но не несёт заголовков, которые настоящий Chrome отправляет всегда.
- Обратный DNS с прямым подтверждением — краулеры и сканеры определяются по имени, которое должно подтверждаться в обе стороны; поддельный «Googlebot» проверку не пройдёт.
- Сеть посетителя — хостинг-провайдеры, облака и серверные прокси распознаются по базе автономных систем, поэтому даже безупречный на вид браузер из дата-центра не засчитывается как человек.
Человек попадает на вашу целевую страницу. Автоматизация получает нейтральную страницу, засчитывается как бот, а не как клик, и не расходует лимит персональной ссылки. Каждая блокировка отражается в блоке «Люди против ботов» вашей статистики, так что фильтр доказывает свою работу цифрами, а не обещаниями. Никакой капчи, посетителю ничего не нужно делать.
Подробнее о том, как сочетаются уровни защиты, — в разделе руководства «Защита и проверка», а каждая проверка разобрана в статье «Anti-Bot фильтр: четыре проверки перед редиректом».
Короткий чек-лист
- Посмотрите, когда приходят ваши клики. Всплеск в первую минуту после отправки — это машины, а не энтузиазм.
- Проверьте, не были ли кликнуты все ссылки в письме сразу, — классический почерк сканера.
- Сравните число кликов с последующими событиями (просмотры страниц, регистрации, продажи). Большой разрыв — это проблема фильтрации, а не конверсии.
- Никогда не блокируйте крупные сети целиком вслепую — через релеи приватности ходят реальные люди.
- Отдавайте предпочтение фильтрации на редиректе, чтобы боты не раздували статистику, не видели вашу страницу и не сжигали одноразовые ссылки.
Чистые цифры нужны не для того, чтобы хорошо выглядеть. Они нужны, чтобы знать, какие из ваших решений действительно работают.
